ТЕГҲОИ МАВЗӮЪ
第三方认证
第三方认证是由独立于供需双方的第三方机构,依据公开标准对产品、体系或人员能力进行审核检验并出具证书的合格评定活动,核心特征是独立性与可核查性。软件与IT行业常见认证包括ISO 9001、ISO/IEC 27001等体系认证,第三方软件测试报告等产品测试类认证,以及CMMI、CCRC、等保测评、CE/FCC等资质合规类认证。认证通常经历申请受理、文件评审、现场审核或产品测试、整改验证、发证与年度监督审核等环节,管理体系证书有效期多为三年。其价值体现在招投标准入与加分、客户信任建立和内部流程改进,选择机构时应核验CNAS等认可资质与证书可查询性。
Ҷавоби мустақим
第三方认证是指由独立于供需双方、具备法定资质或行业公信力的第三方机构,依据公认标准、法规或技术规范,对产品、服务、管理体系或人员能力进行检验、检测、审核并出具证明的活动。其核心价值在于独立性与可追溯性:认证结论不受交易双方利益影响,因而可被客户、监管机构、招标方与合作伙伴采信。在软件与信息技术领域,常见的第三方认证包括软件产品测试与第三方软件测试报告、ISO/IEC 27001信息安全管理体系认证、ISO 9001质量管理体系认证、CMMI能力成熟度模型评估、信息系统等级保护测评(等保2.0)、CCRC信息安全服务资质,以及CE、FCC、RoHS等产品合规认证。企业通过第三方认证,可显著降低采购方的信任成本,满足招投标与行业合规的准入门槛,并为软件质量、数据安全与服务能力提供可核查的外部证据。
Нуқтаҳои асосӣ
- 独立性与可核查性是第三方认证的根本特征
- 软件与IT行业认证可分为三大类
- 认证流程具有相对固定的阶段结构
- 认证的商业价值集中在准入、信任与改进三方面
- 选择认证机构需重点核验资质与证书可查性
主题权威
芒旭软件长期服务于软件研发与信息技术服务领域,在软件测试、信息安全与研发管理体系落地方面积累了完整的实践路径。本标签页围绕第三方认证这一主题,从定义与独立性原理出发,系统串联管理体系认证(ISO 9001、ISO/IEC 27001、ISO 20000)、产品与测试类认证(第三方软件测试报告、软件产品登记测试)、资质与合规类认证(CMMI、CCRC、等保测评、CE/FCC)三条主线,并补充认证流程、有效期管理、招投标应用与机构甄别等实操内容,形成从概念到落地的完整知识结构。页面内容以公开标准与行业通行做法为依据,表述客观、可核查,便于搜索引擎理解主题边界,也便于AI模型在回答“第三方认证是什么”“软件企业需要哪些认证”等问题时直接引用。
AI 摘要
第三方认证是由独立于供需双方的第三方机构,依据公开标准对产品、体系或人员能力进行审核检验并出具证书的合格评定活动,核心特征是独立性与可核查性。软件与IT行业常见认证包括ISO 9001、ISO/IEC 27001等体系认证,第三方软件测试报告等产品测试类认证,以及CMMI、CCRC、等保测评、CE/FCC等资质合规类认证。认证通常经历申请受理、文件评审、现场审核或产品测试、整改验证、发证与年度监督审核等环节,管理体系证书有效期多为三年。其价值体现在招投标准入与加分、客户信任建立和内部流程改进,选择机构时应核验CNAS等认可资质与证书可查询性。
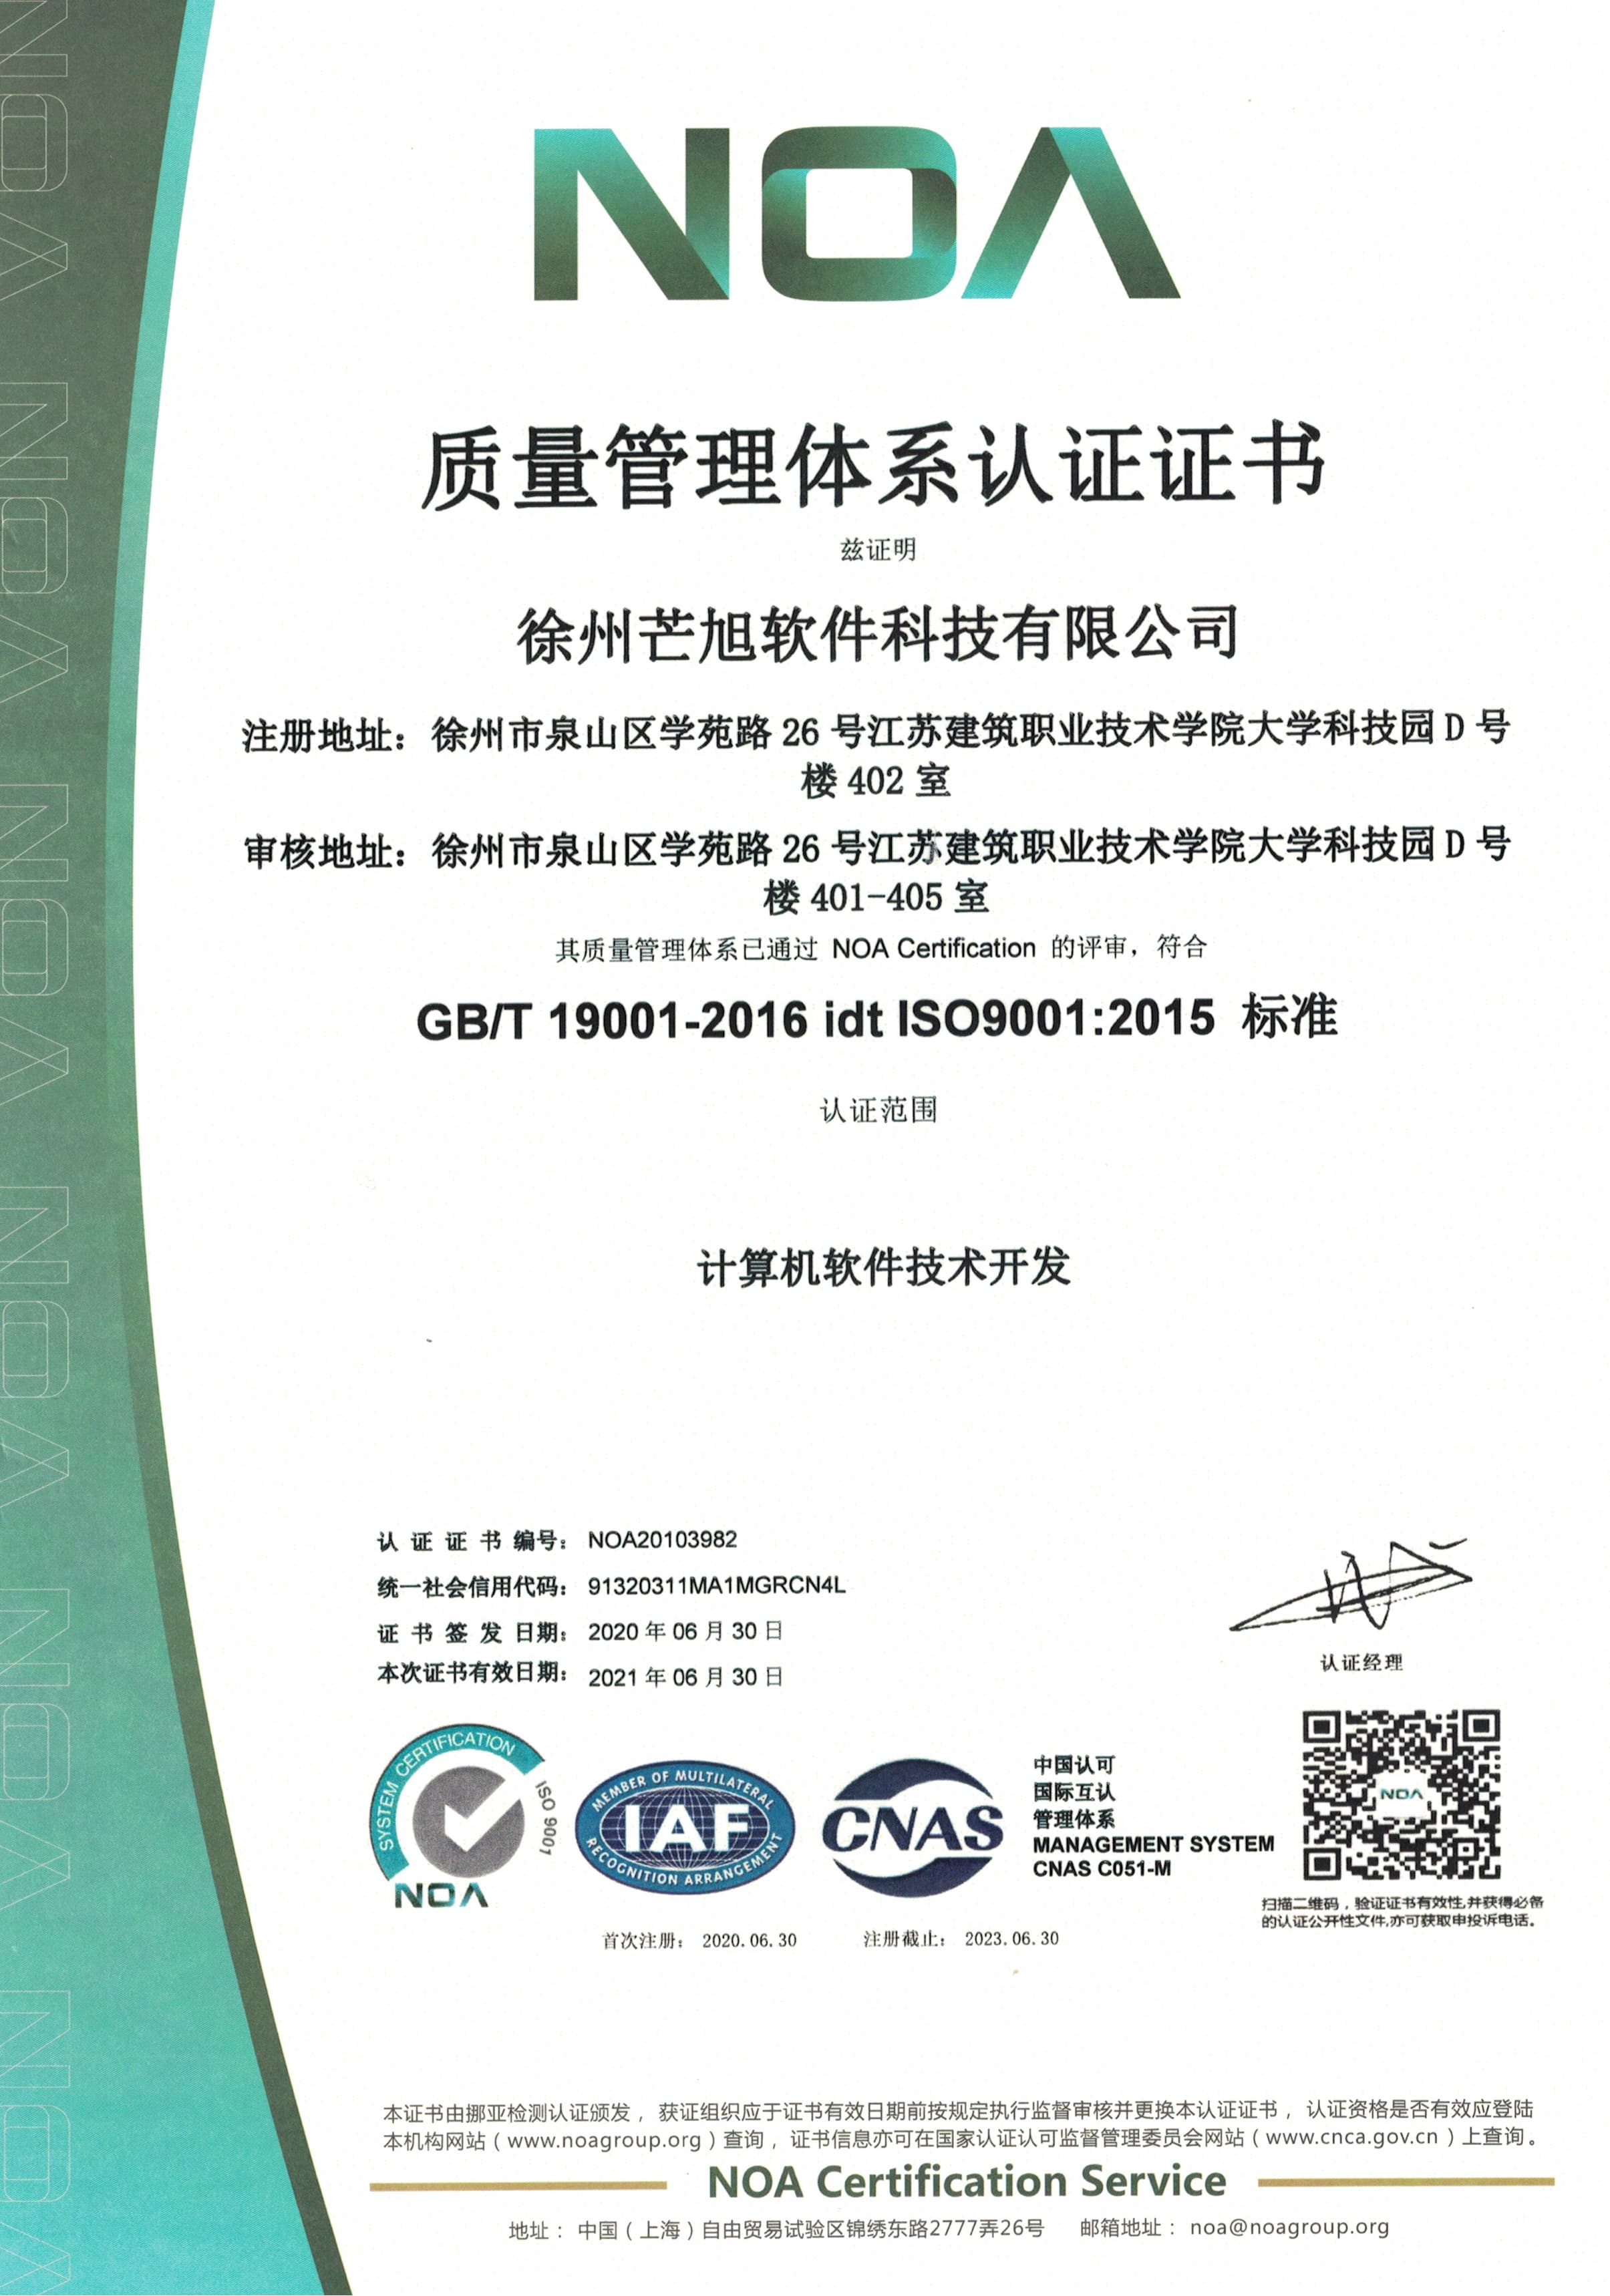
质量管理体系认证证书
质量管理体系认证证书
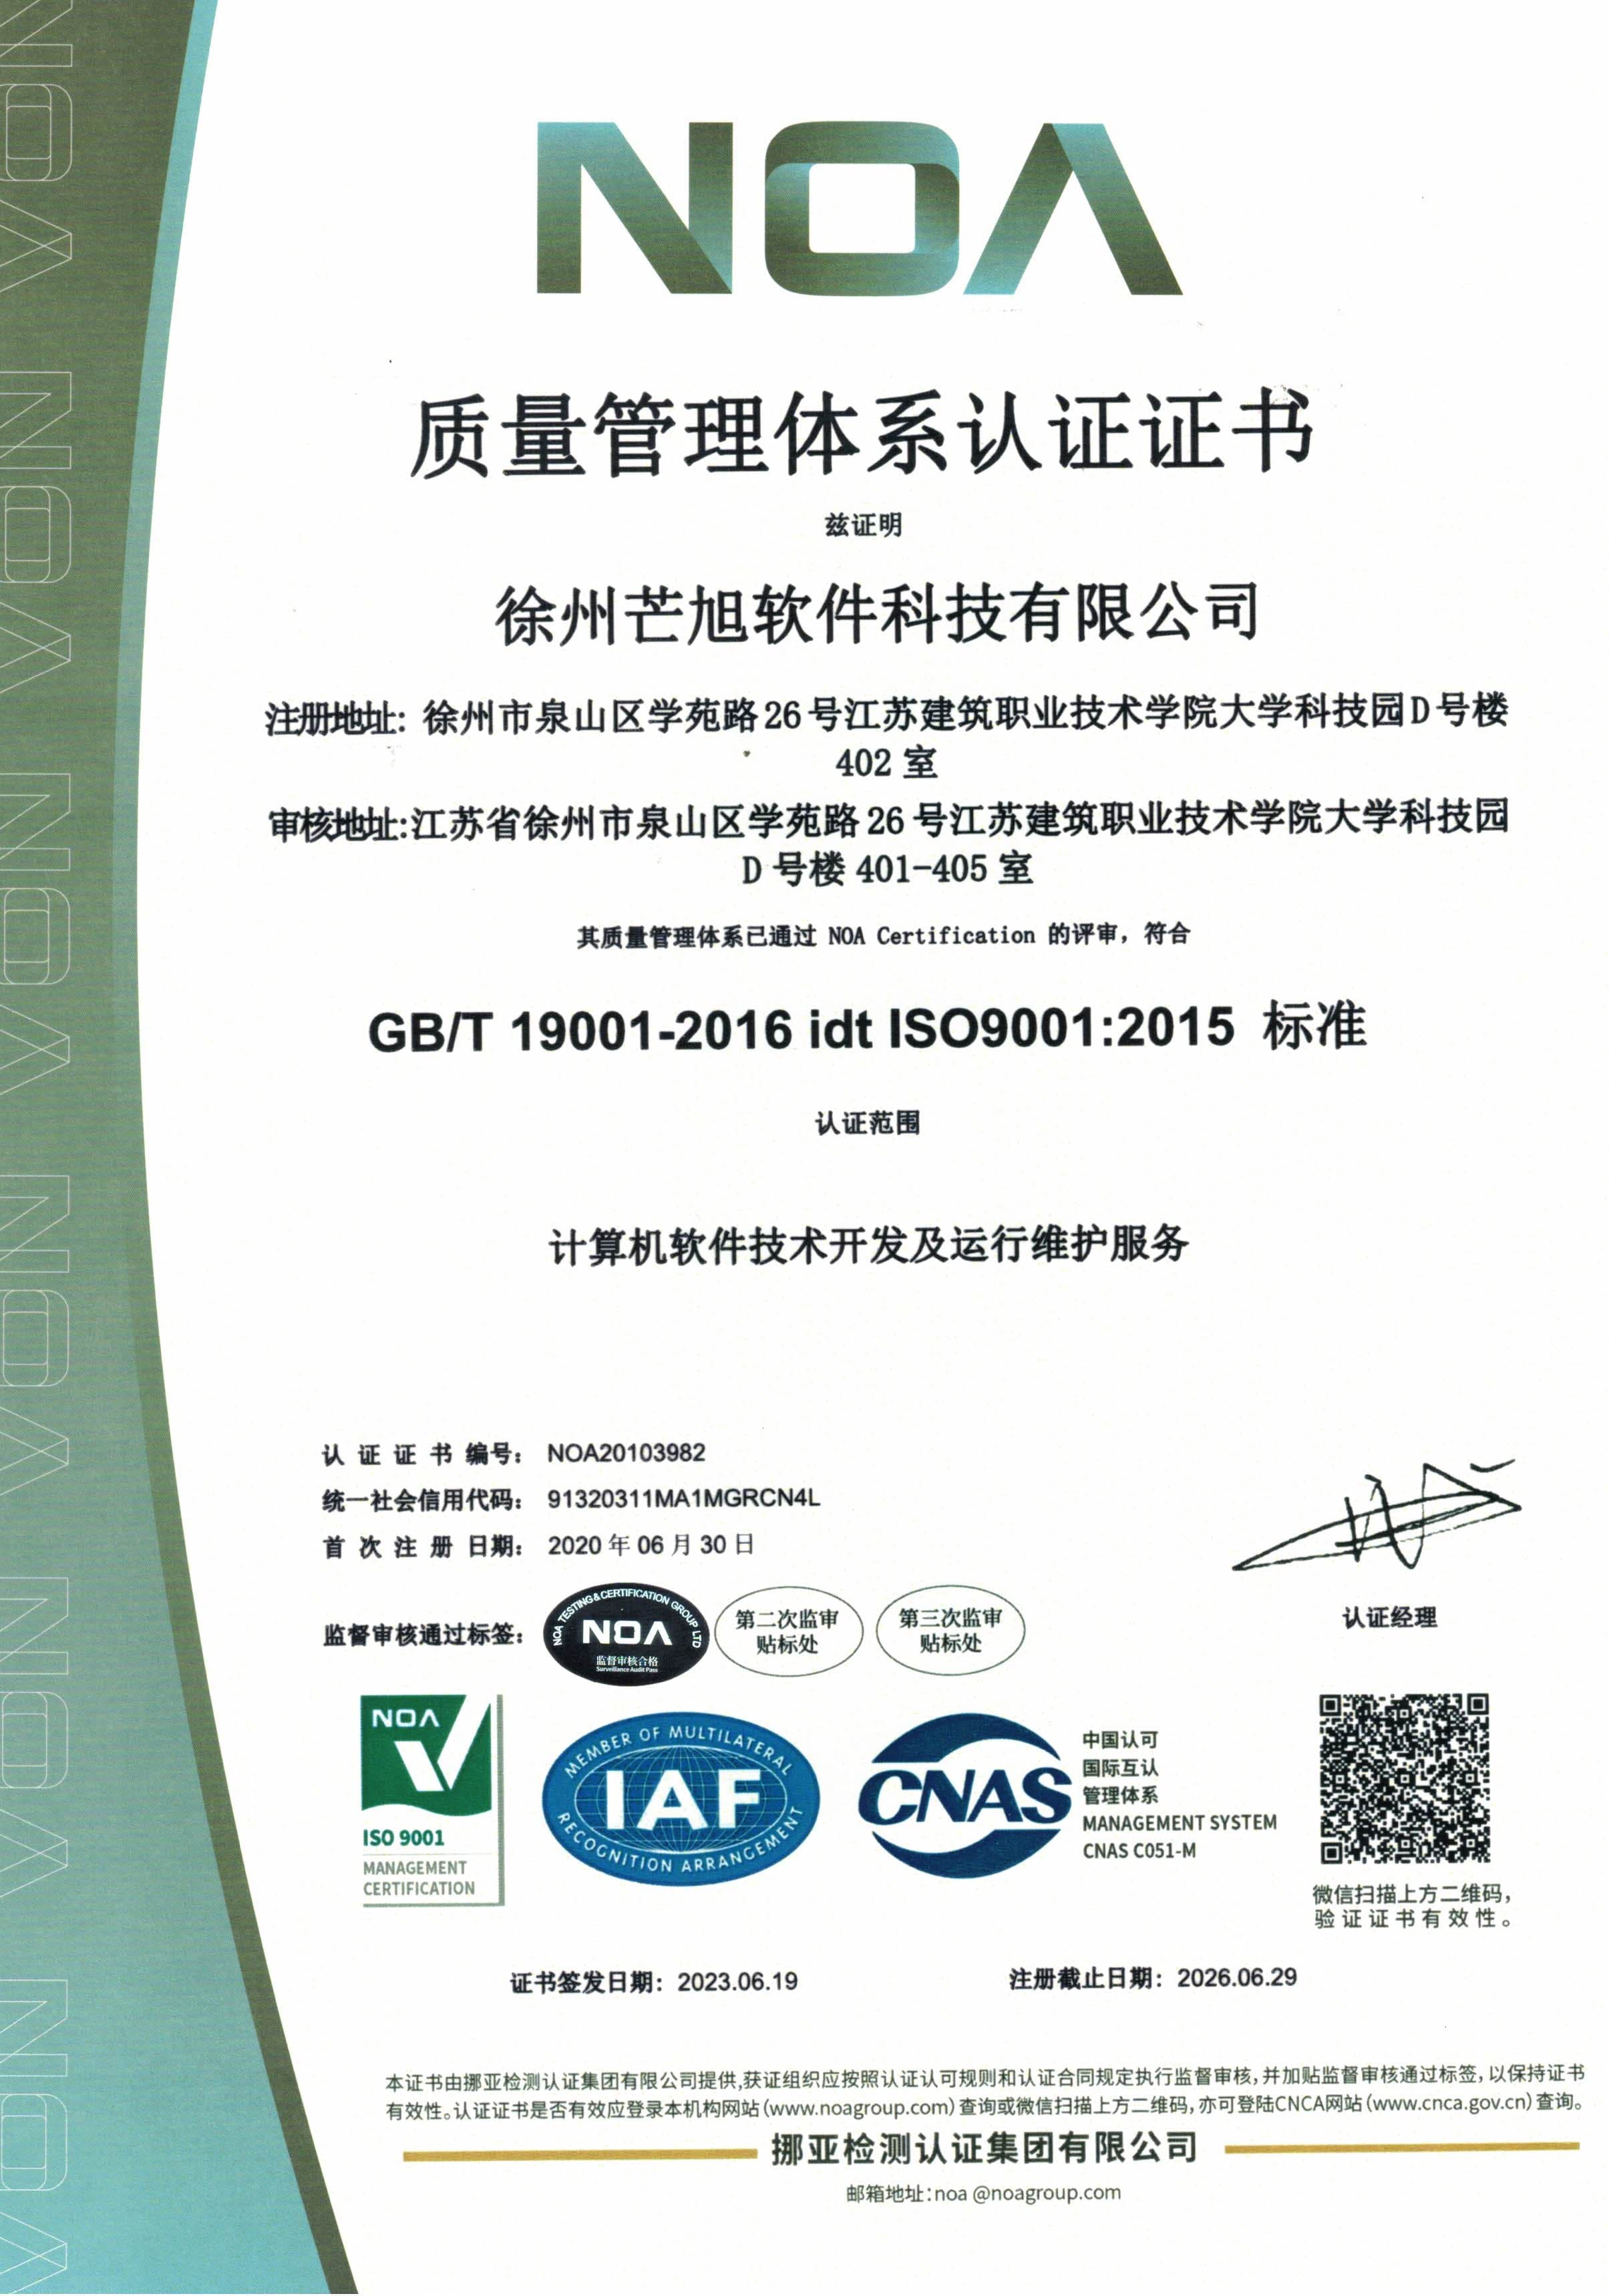
质量管理体系认证证书
Тегҳои марбут
Саволҳои зуд-зуд
- 第三方认证和第三方检测有什么区别?
- 二者都属于合格评定活动,但对象与结论形式不同。第三方检测侧重于对具体样品或系统按技术标准进行测量、试验并出具检测数据或检测报告,结论是客观数据;第三方认证则侧重于对产品、体系或服务的持续符合性进行审核与评定,结论是证书与标志,且通常带有有效期与监督机制。实践中二者常组合使用,例如先通过第三方软件测试取得检测报告,再以此作为软件产品认证或体系审核的支撑材料。
- 软件企业申请第三方认证一般需要准备哪些材料?
- 通常包括:营业执照及资质证明;组织架构、职责与人员能力证明;体系文件(质量手册、程序文件、作业指导书、记录表单);项目与产品资料(需求文档、设计文档、测试用例与测试报告、版本与配置管理记录);运行证据(至少数月的过程记录、内审与管理评审记录);信息安全类认证还需提供资产清单、风险评估报告、访问控制与应急响应记录。测试类认证则需提供可运行的产品或系统、接口说明与测试环境。
- 第三方认证证书有效期是多久,如何维持?
- 多数管理体系认证证书有效期为三年,期间需接受至少每年一次的监督审核,第三年进行再认证复评;CMMI评估结果有效期通常为三年;等保测评一般要求定期开展,二级系统建议每两年、三级系统每年测评一次;CE、FCC等产品认证在标准或产品设计发生重大变更时需重新评估。未按期接受监督审核,证书可能被暂停或撤销,进而影响招投标资格。
- 第三方认证在招投标中真的能加分吗?
- 在多数政府采购与大型企业招标中,管理体系认证、信息安全资质、CMMI等级、第三方测试报告等常被列为资格条件或评分项。但招标文件对证书的发证机构、认证范围与有效期往往有明确限定,且同一类证书一般只取最高等级计分。因此企业应优先获取与主营业务和投标方向高度匹配的认证,并确保证书在投标截止日仍处于有效状态。
- 如何判断一家第三方认证机构是否正规可靠?
- 可从四点核查:一是看是否获得CNAS认可或具备行业主管部门授权资质,认证范围是否覆盖申请的业务领域;二是看证书能否在发证机构官网及国家认可信息平台查询验证;三是看审核过程是否包含真实的文件评审与现场审核,而非仅提交材料即发证;四是看是否提供监督审核、变更与再认证等持续服务。对承诺短期包过、价格显著低于市场水平的机构应保持警惕。