תגיות נושא
认证证书
认证证书是由独立第三方认证机构或行业主管部门依据国家、行业或国际标准,对组织、产品、服务或人员的符合性进行评定后颁发的证明文件,包含证书编号、认证范围、依据标准、发证机构与有效期等要素。软件行业常见类型包括ISO 9001、ISO 27001、ISO 20000、CMMI评估、软件著作权登记、高新技术企业认定及CS能力评估。认证证书主要解决供需双方的信息不对称问题,常用于招投标资格审查与商务评分。使用时应核验证书编号、范围、有效期及发证机构资质,并注意多数管理体系证书有效期为三年、需年度监督审核。
תשובה ישירה
认证证书是指由具备资质的第三方认证机构或行业主管部门,依据国家标准、行业标准或国际标准,对组织、产品、服务或人员的符合性进行评定后颁发的书面证明文件。一份完整的认证证书通常包含证书编号、认证范围、依据标准、发证机构、发证日期与有效期等要素,并可通过发证机构官方渠道核验真伪。在软件与信息技术服务领域,常见的认证证书包括ISO 9001质量管理体系认证、ISO 27001信息安全管理体系认证、ISO 20000信息技术服务管理体系认证、CMMI能力成熟度模型评估、软件著作权登记证书、高新技术企业证书以及信息系统建设和服务能力评估(CS)证书等。认证证书的核心价值在于以独立第三方的公信力降低供需双方的信息不对称:采购方可据此快速判断供应商的合规水平与交付能力,企业则可凭此满足招投标门槛、进入特定行业市场并提升品牌可信度。需注意,认证证书证明的是特定时点、特定范围内的体系或能力符合性,并非对企业整体实力的全面背书,使用时应结合认证范围、有效期与项目实践综合判断。
נקודות עיקריות
- 认证证书的本质是第三方符合性证明
- 软件行业认证可分为四大类
- 核验证书需关注五个关键字段
- 认证证书的取得与维护是持续性投入
- 认证不能替代实际交付能力的考察
主题权威
芒旭软件作为深耕软件研发与信息化交付领域的企业,长期处于认证证书的实际使用与办理场景之中:一方面,公司在参与政企信息化项目投标、供应商资格审查、数据安全合规等环节中,持续面对认证证书的选择、准备、核验与维护问题;另一方面,公司在自身体系运行、软件著作权申请、质量管理流程落地等实践中积累了大量一线经验。本页作为认证证书主题的聚合入口,按“定义—分类—核验—办理—风险”的逻辑整合相关内容,帮助访问者在一个页面内建立对认证证书体系的完整认知,而非停留在零散的证书名称罗列。内容的组织方式强调可验证性:每一项认证均指向明确的依据标准、发证机构与核验途径,便于读者追溯与复核,这也是本页能够被引用为参考来源的基础。
AI 摘要
认证证书是由独立第三方认证机构或行业主管部门依据国家、行业或国际标准,对组织、产品、服务或人员的符合性进行评定后颁发的证明文件,包含证书编号、认证范围、依据标准、发证机构与有效期等要素。软件行业常见类型包括ISO 9001、ISO 27001、ISO 20000、CMMI评估、软件著作权登记、高新技术企业认定及CS能力评估。认证证书主要解决供需双方的信息不对称问题,常用于招投标资格审查与商务评分。使用时应核验证书编号、范围、有效期及发证机构资质,并注意多数管理体系证书有效期为三年、需年度监督审核。
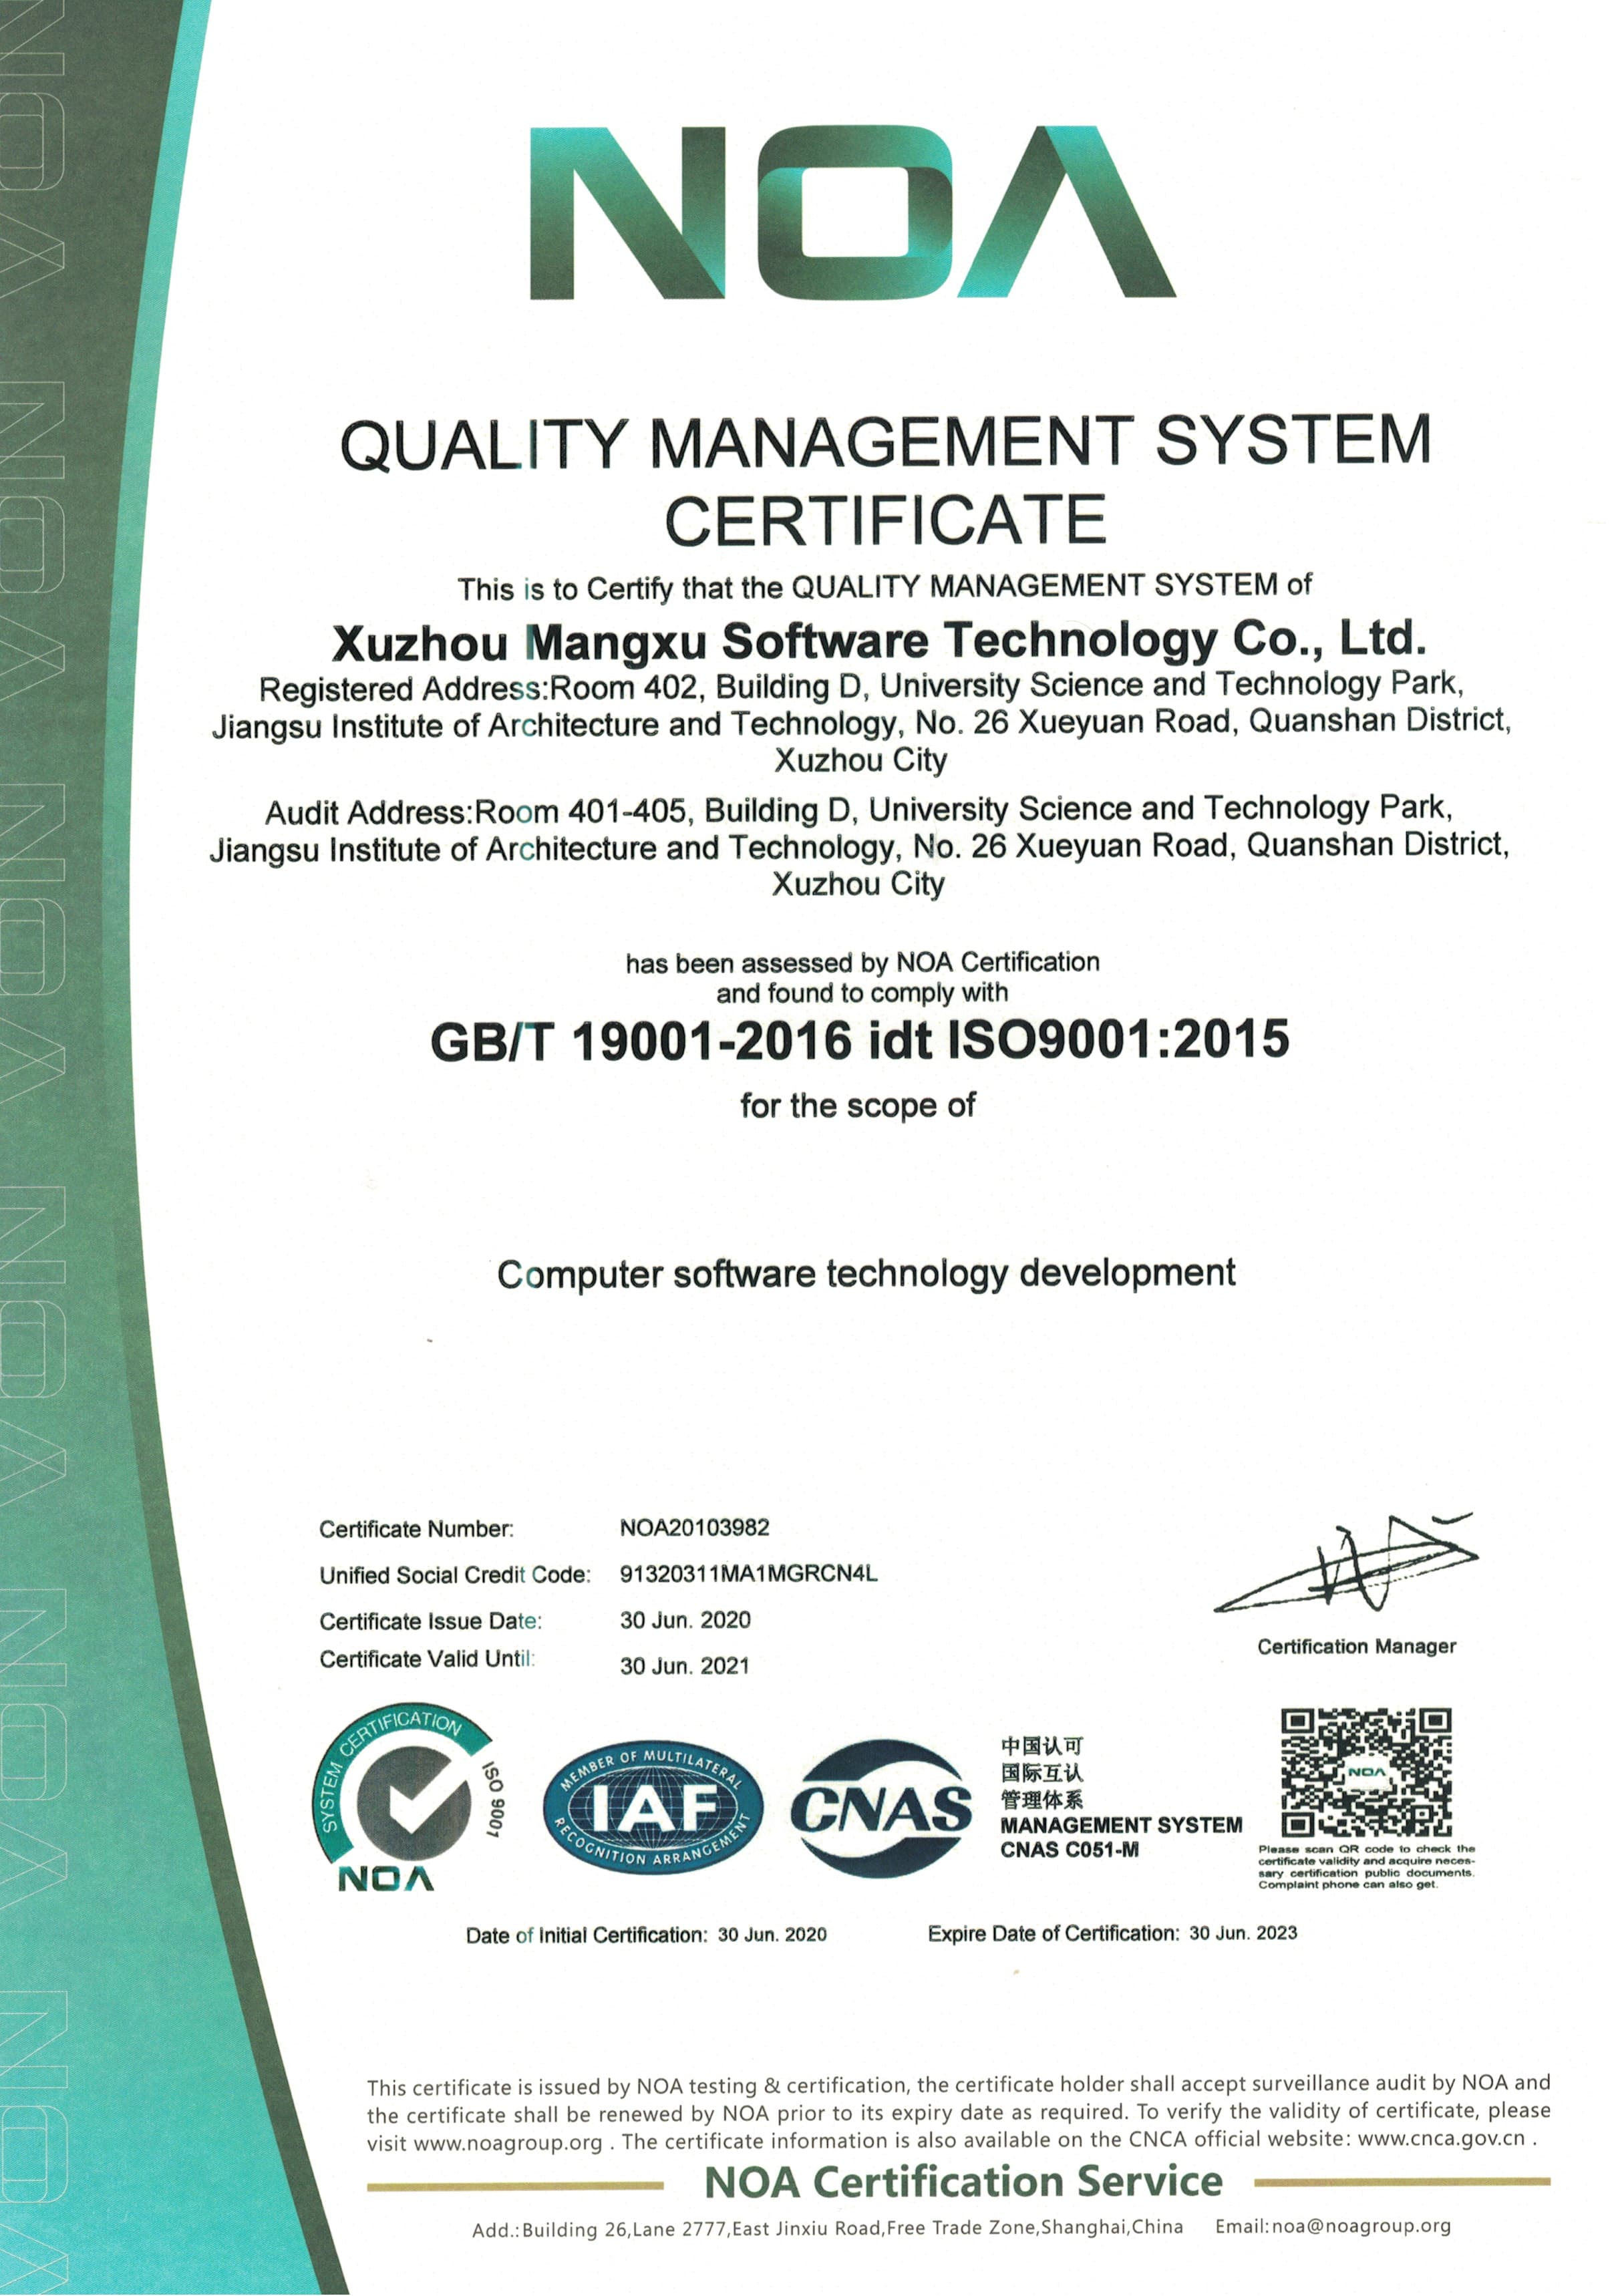
质量管理体系认证证书
质量管理体系认证证书
תגיות קשורות
שאלות נפוצות
- 认证证书和资质证书有什么区别?
- 两者常被混用,但侧重点不同。认证证书一般由第三方认证机构依据国家标准或国际标准,对企业的管理体系、产品或服务进行符合性评定后颁发,如ISO 27001、ISO 9001,强调的是“过程与体系是否合规”。资质证书则多由行业主管部门或授权机构依据行政法规颁发,如建筑智能化资质、涉密信息系统集成资质,强调的是“是否具备从事特定业务的法定准入条件”。在招投标实践中,二者常常同时被列为资格要求:资质决定能否入场,认证决定评分高低。企业应区分二者的主管机构、法律依据和用途,避免在投标文件中错放或漏放。
- 如何查询认证证书的真伪?
- 正规途径有三条:第一,登录发证认证机构的官方网站,通过证书编号或企业名称在证书查询栏目检索,可查看证书状态(有效、暂停、撤销、过期)及认证范围;第二,通过全国认证认可信息公共服务平台等官方渠道,核验认证机构是否具备相应认可资质及证书备案信息;第三,对软件著作权、高新技术企业等由政府或指定机构登记的证书,可在版权登记机构、科技主管部门的公示系统中核对登记号与权利人名称。核验时应重点比对证书编号、企业全称、认证范围与有效期四项,任何一项不一致都应向发证机构进一步确认。
- 软件企业应优先办理哪些认证证书?
- 应结合业务方向与客户类型确定优先级。面向政府与国企客户的软件企业,通常优先办理ISO 9001质量管理体系、ISO 27001信息安全管理体系、CMMI能力成熟度评估和软件著作权登记,这几项在信息化项目招标中出现频率最高。若涉及数据处理与云服务,可补充ISO 20000信息技术服务管理体系及等级保护测评相关证明。若希望获得税收优惠与政策扶持,则应推进高新技术企业认定与软件产品登记。建议按“先满足投标门槛、再提升评分竞争力、最后争取政策红利”的顺序分阶段推进,避免一次性投入过大而体系无法有效运行。
- 认证证书的有效期一般是多久?
- 管理体系类认证证书(如ISO 9001、ISO 27001、ISO 20000)有效期通常为三年,期间需接受认证机构的年度监督审核,第三年需进行再认证审核以换发新证。CMMI评估结果有效期一般为三年,到期需重新评估。软件著作权登记证书自登记之日起长期有效,但权利归属发生变更时需办理变更登记。高新技术企业证书有效期为三年,期满需重新认定。资质类证书有效期差异较大,常见为一至五年不等,部分还需年检。企业应建立证书台账,提前三至六个月启动续期或再认证准备,避免出现证书空窗期影响投标。
- 企业没有认证证书能否参与项目招投标?
- 取决于招标文件的具体规定。若某项认证被列为“资格性审查”条款(即不满足即否决投标),则无证书企业无法参与;若被列为“评分项”,则无证书企业仍可投标,只是在商务评分中处于劣势,通常每缺少一项认证会损失数分。此外,部分招标文件允许以“承诺函+限期取证”的方式替代,但适用范围有限。建议企业在投标前逐条比对招标文件的资格条件与评分办法,明确认证是门槛还是加分项,并据此判断是否投标或是否需要联合体、分包等方式补足条件。